Device Trust Management
Mi rol: Product Designer
Equipo: PMs, ingenieros y desarrolladores
Imprivata, 2026
Resumen
La diferencia entre estar conectado y ser de confianza.
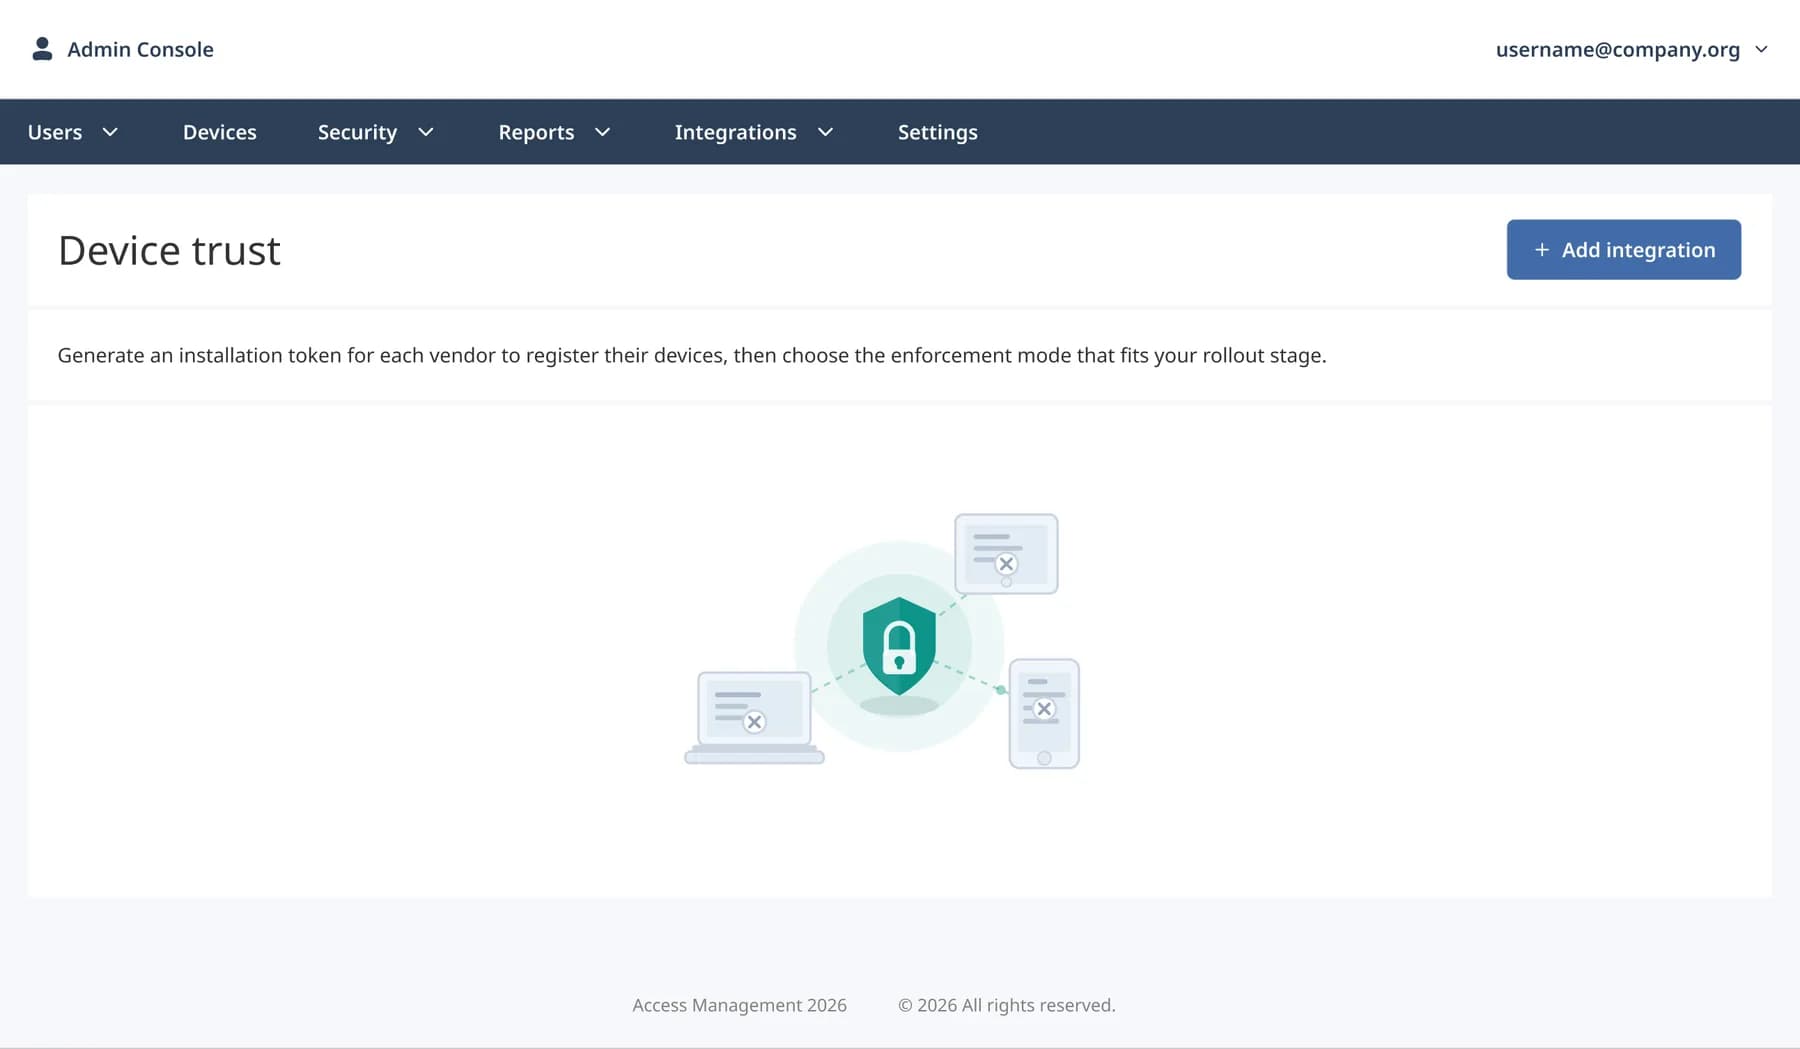
Trusted Device Management es una experiencia de administración que ayuda a los equipos de TI hospitalarios a gestionar qué estaciones de trabajo clínicas están autorizadas para acceder a los servicios de autenticación. La función ofrece visibilidad y control sobre los dispositivos de confianza, incluyendo su estado y la gestión de accesos.
Perfil de usuario
Rol: Administrador de TI del hospital
Administra las estaciones de trabajo clínicas del hospital y controla qué dispositivos están autorizados para acceder a los servicios de autenticación.
El problema
El servicio de autenticación podía verificar que un dispositivo estaba conectado a la red segura del hospital, pero no si era una estación de trabajo aprobada. Esto significaba que un dispositivo desconocido o comprometido aún podía intentar autenticarse.
Objetivo
Permitir a los administradores de TI del hospital establecer y gestionar la confianza a nivel de dispositivo, asegurando que solo las estaciones de trabajo aprobadas puedan autenticarse.
Primeros wireframes
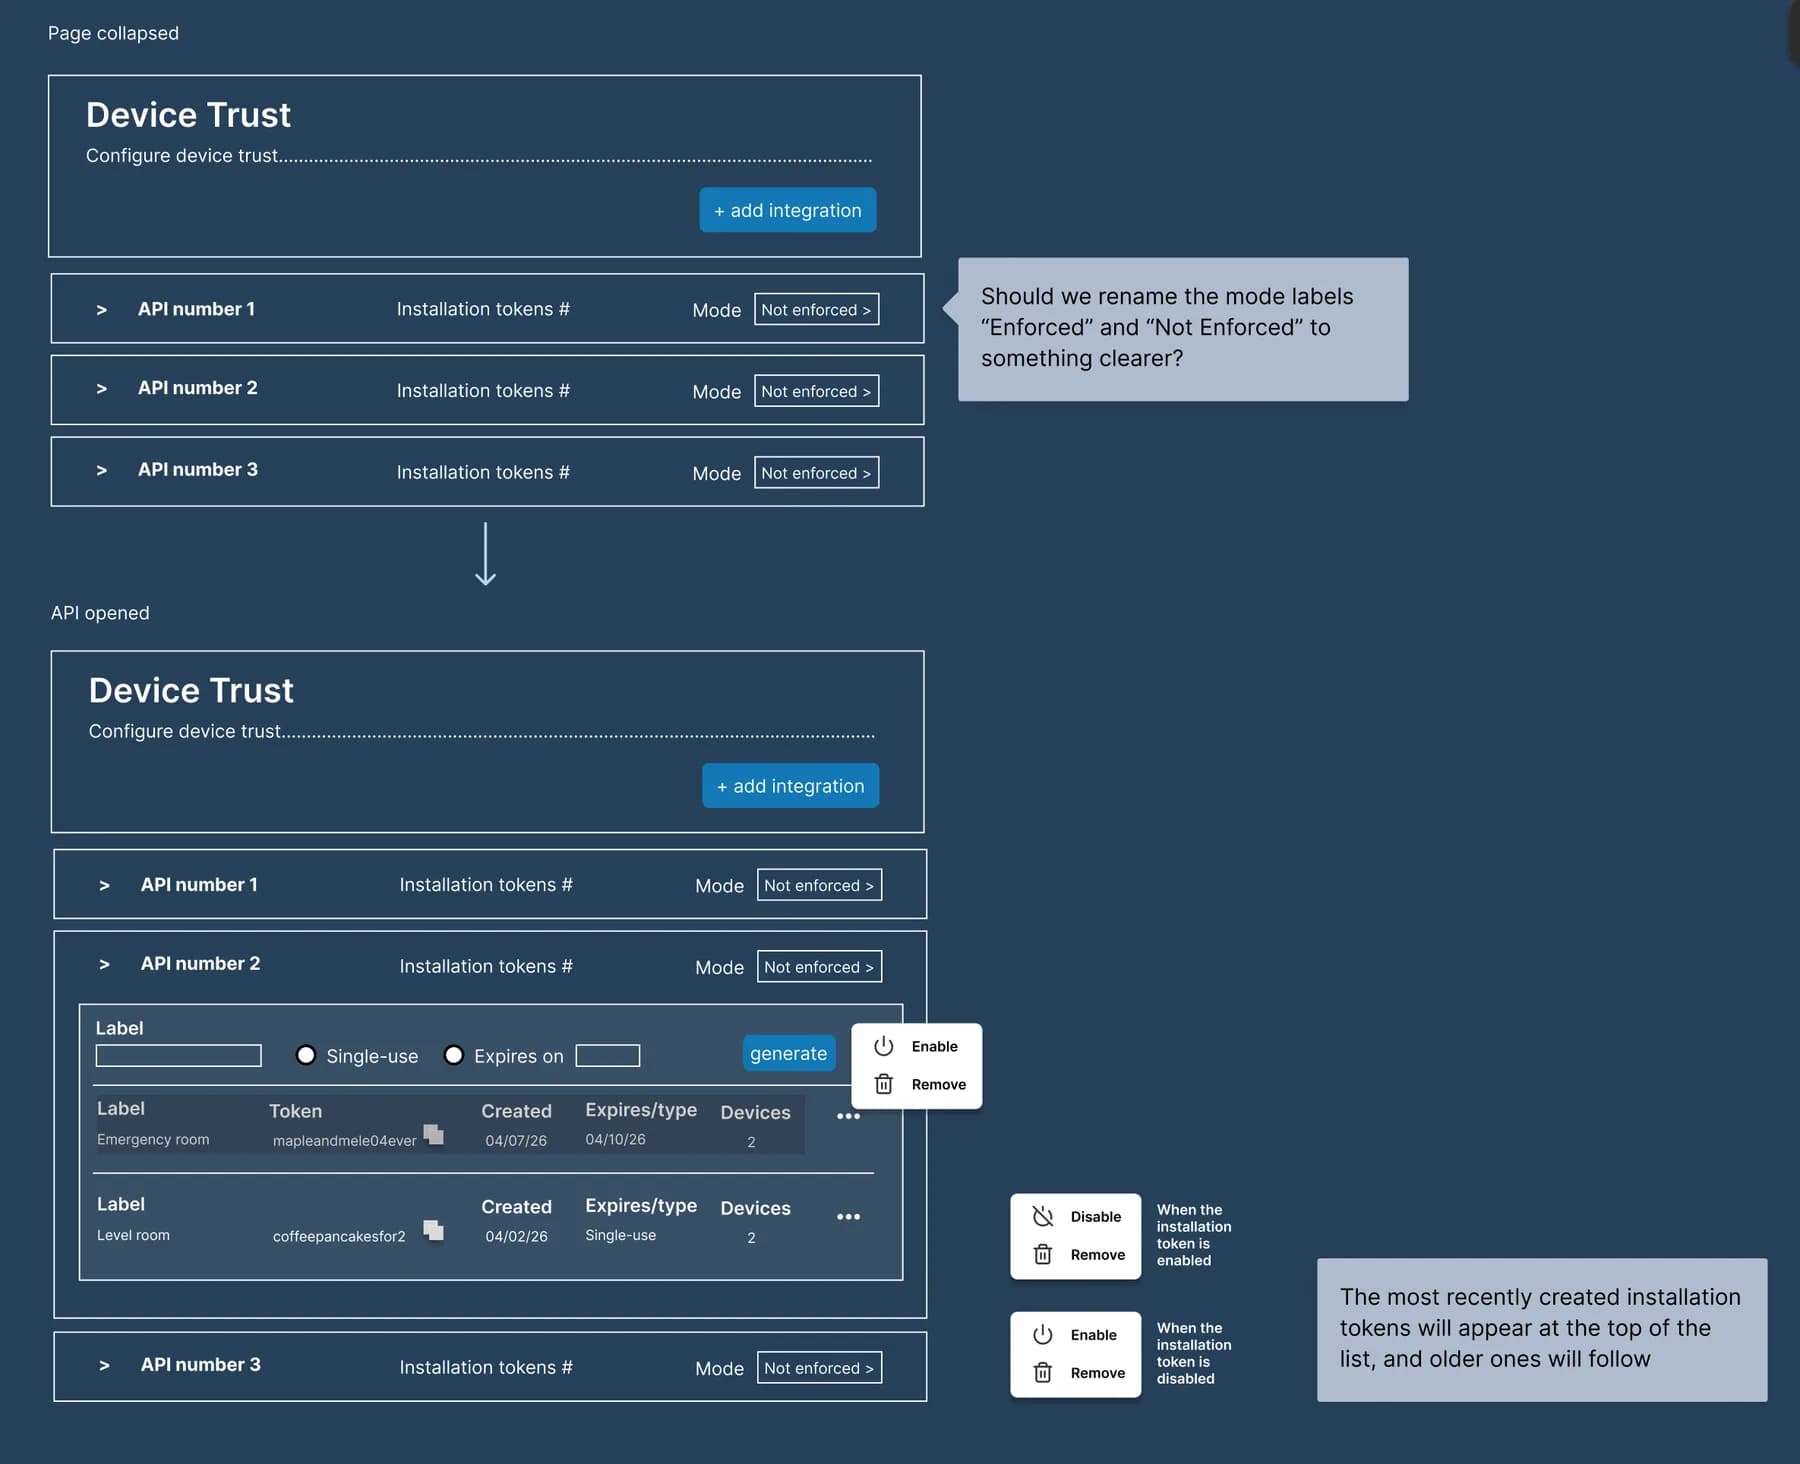
Como primer paso, creé wireframes de baja fidelidad para mapear el flujo principal y organizar la arquitectura de información. Esto me ayudó a explorar cómo los administradores podrían ver las conexiones de dispositivos de confianza, abrir sus detalles, gestionar tokens de instalación y acceder a acciones como habilitarlos, deshabilitarlos o eliminarlos.
En esta etapa me enfoqué en la estructura, la jerarquía y la funcionalidad antes de definir el diseño visual.
Resumen de la solución
Diseñé una experiencia de administración centralizada que permite a los administradores de TI gestionar las estaciones de trabajo clínicas de confianza. Pueden revisar el estado de los dispositivos, configurar la confianza, habilitar o deshabilitar el acceso y revocarlo cuando sea necesario.
Aprendizaje clave
Las personas en entornos críticos necesitan acceso seguro, no solo acceso conveniente.
Un buen UX significa hacer que las decisiones complejas de seguridad sean claras, manejables y accionables, especialmente cuando el acceso debe restringirse o revocarse.